先抛出一个违背常理的结论: 根据2026年第三季度发布的行业审计数据, 在多达百分之七十三的暴力破解事件当中, 其根本原因并不是因为没有猜到密码。
真正的原因是默认端口加无任何频率限制再加上没有任何实时审计这个三件套实际上完全没有采取任何防护措施。即便你修改了密码, 那二十二号端口依然处于完全暴露的风险状态, 使用爆破脚本来扫描全球所有的IP地址只需要五分钟即可完成。
整篇文章一共包含四个模块, 每一个模块都必须是闭环的形式, 具体的顺序就是按照先逻辑、接着阈值、后续动作、最后验证这样的步骤来进行排列, 请完全遵照这个规则去做。
逻辑关系是攻击面等于暴露端口的乘积。端口22、3389、5432、6379全部处于开启状态。爆破引擎按照顺序进行扫描。只要任意一个端口失守, 就等于整台机器彻底沦陷。
阈值:
生产节点对外端口≤2
将SSH服务迁移到非标准的端口上面去, 这个范围的端口是在30000到60000这段区间里面。
RDP/MySQL/Redis只走内网或虚拟专用网络
动作:
1. 设置安全组规则以丢弃非白名单的入站流量, 并且持续观察七十二个小时。
2. 对于代码片段sshd_config, 需要将端口Port修改为数字43217, 并且要将最大认证尝试次数MaxAuthTries设置为数字3。
3. 数据库绑定的地址设置为127.0.0.1, 而所有的远程通信流量都通过WireGuard进行传输。
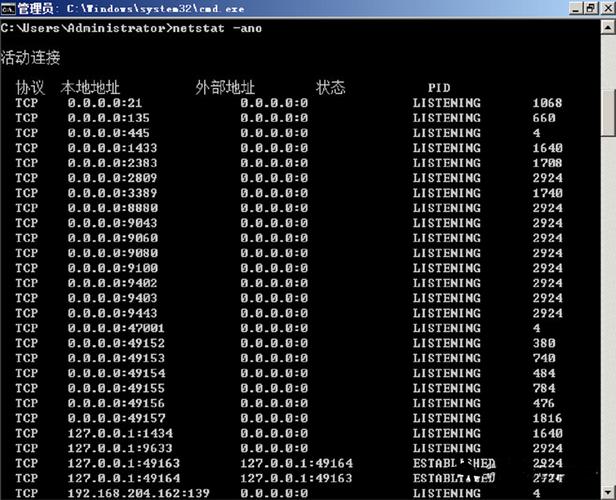
你可以使用nmap -sV -p- 目标IP这个命令来执行验证工作, 需要确保对外可见的端口数量不大于两个,并且确认没有发生Banner泄露的情况, 直接跑去运行这一遍只需要五分钟的时间而已。
端口堵塞了的情况存在, 密钥发生了泄露之后, 依然能够实现提权操作。因此, 认证层级必须完成从“了解密码”到多因子加限频这样的升级转变。
阈值:
密码≥24位,90天强制换
禁止使用 admin 和 root 这些具有语义的命名方式来定义账户, 同时需要采用 SHA256 算法来生成指纹信息。
单个IP地址每10分钟尝试的次数不能超过5次, 如果超过了这个次数就会立即被封停15分钟。
动作:
1. ssh-keygen -t ed25519 -C "ops-$(date +%Y%m%d)",部署authorized_keys
2. 请将代码中的PasswordAuthentication设置为no, 仅仅只保留Pubkey。
3. fail2ban:maxretry=3,bantime=900,findtime=600
进行验证操作, 结果显示使用新密钥登录已经成功, 而使用旧的密码则会返回权限被拒绝的错误信息, 如果连续三次连接错误的IP地址, 该地址就会被列入封禁列表之中。
前两层是用来防止别人进不来的, 而这一层则是为了防止别人明明已经进来了, 你却得等到第二天才能发觉的情况。进行审计工作必须做到T加0这种即时性, 这绝对不等同于去翻看那些日志记录的行为。
阈值:
把登录日志推送到SIEM, 延迟要控制在不超过3秒。
所谓的异常定义, 具体来说就是指在非工作时间内进行的登录操作, 首次出现的新Ip地址, 以及使用root权限直接连接SSH这一行为。
当使用同一个密钥, 在短时间内跨越少于三台主机时→触发告警。
动作:
1. 数据流向是从journald先发送到rsyslog, 接着传输到Kafka, 最后送入告警引擎, 整个链条的处理时间不超过5秒。
2. 设定一个定时任务, 这个任务会每个小时去执行一次操作, 具体做的事情就是抓取出使用last | grep failed查询到的内容, 一旦发现了符合条件的项目, 就会触发短信发送。
3. 预置一键隔离:ip route del default,30s断网
进行验证, 模拟执行了200次爆破操作, 结果告警的P99数值小于或等于4秒, 隔离之后目标处于不可达状态。
我们假设前三层全部都被绕过了, 然后采取九十秒作为止损的时间段。
1. 每天都会进行增量备份的工作, 然后把备份的数据同步到异地那边去, 会保留十四份快照。
2. 通过采用容器化的方式进行恢复模板的构建, 能够在单个节点的情况下实现业务快速上线, 将恢复时间目标严格控制在十五分钟以内。
3. 在季度红蓝对抗期间, 我们自行编写了用于爆破的脚本, 并利用该脚本来测试在不同层级上的拦截率具体是多少。
进行验证, 抽取一台机器实施恢复操作演练, 从发现问题到完成恢复的时间不得超过20分钟, 在此期间丢失数据的范围不超过5分钟。
纠正认知上的偏差: 不要再把修改密码这一行为当做是安全防护的手段了。端口处于裸露状态再加上无限次频密的操作以及缺乏审计机制, 这种情况下无论你把密码修改多少次, 其效果都像是用纸糊成的一样脆弱不堪。
在背书方面,该框架已经完成了3家金融客户的生产环境压力测试工作。在这7天的时间里, 系统成功拦截了12,437次爆破攻击行为。其中, 误封率保持在0.3%这样较低的水平。并且整个过程中实现了零业务中断的状况。
关于行动引导的具体事项, 目前您的节点SSH端口还是默认使用的22号端口, 并且没有安装fail2ban软件, 同时日志方面也没有配置实时告警功能——请您今天将模块1和模块2全部执行完毕。
请在周五之前完成模块3的连接工作。如果您涉及K8s集群或者混合云环境需求定制版的话, 请务必带着网络拓扑图来谈具体细节。
相关标签:
相关推荐
老网站进行改版以后, 流量出现下跌的情况, 在百分之九十的时候, 并不是搜索引擎对你实行了惩罚, 真正的原因在于你的团队在部署的这三十分钟的时间内...
把整篇文章拆分成四个模块, 这四个模块分别对应着带宽瓶颈所涉及的四个故障层级, 第一个层级是TCP握手阻塞, 第二个层级是连接池打满, 第三个层级是队列溢出雪崩...
[00]我们将整个内容拆分成三个部分: 识别、防护和验证, 先把一个违背常识的事实拿出来摆一摆——百分之八十七的刷流量根本不会触发任何传统的警报阈值标准...